Cumplimiento de la Ley de IA en una plataforma.
La plataforma para el cumplimiento integral de la Ley de IA de la UE. Clasifica, analiza, documenta y gobierna todos tus sistemas de IA.
Cuatro pilares para operativizar por completo la Ley de IA de la UE.
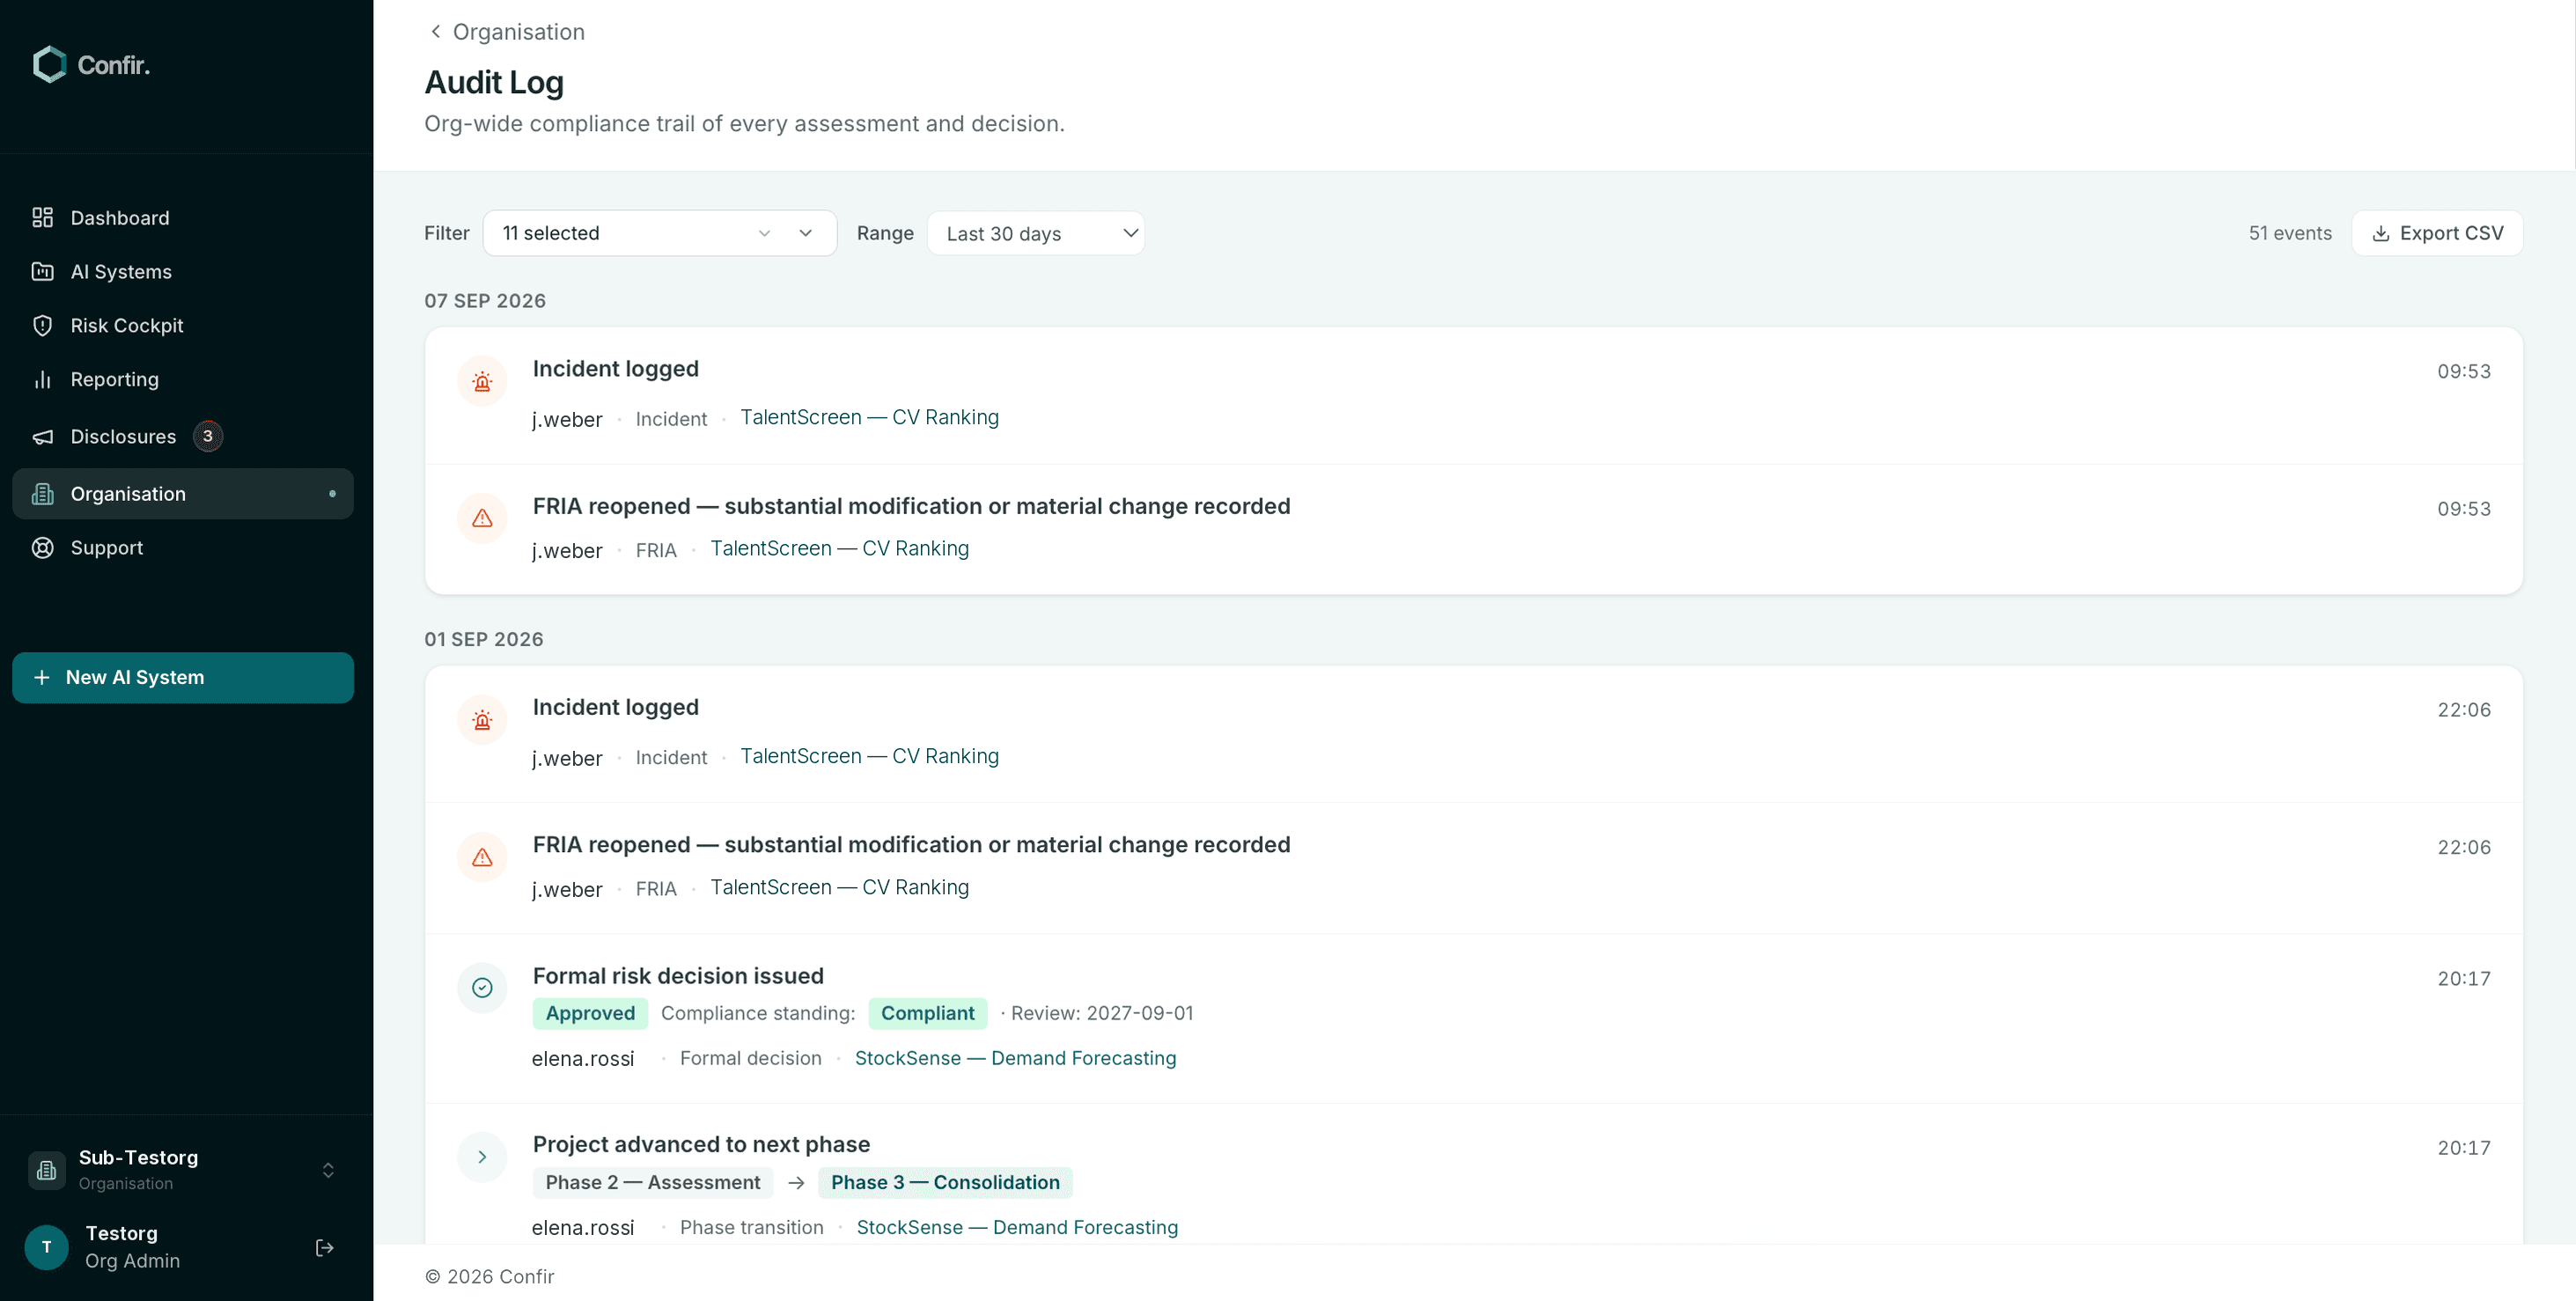
Un único registro, con cada hallazgo trazado al artículo en el que se apoya.
Flujos de cumplimiento
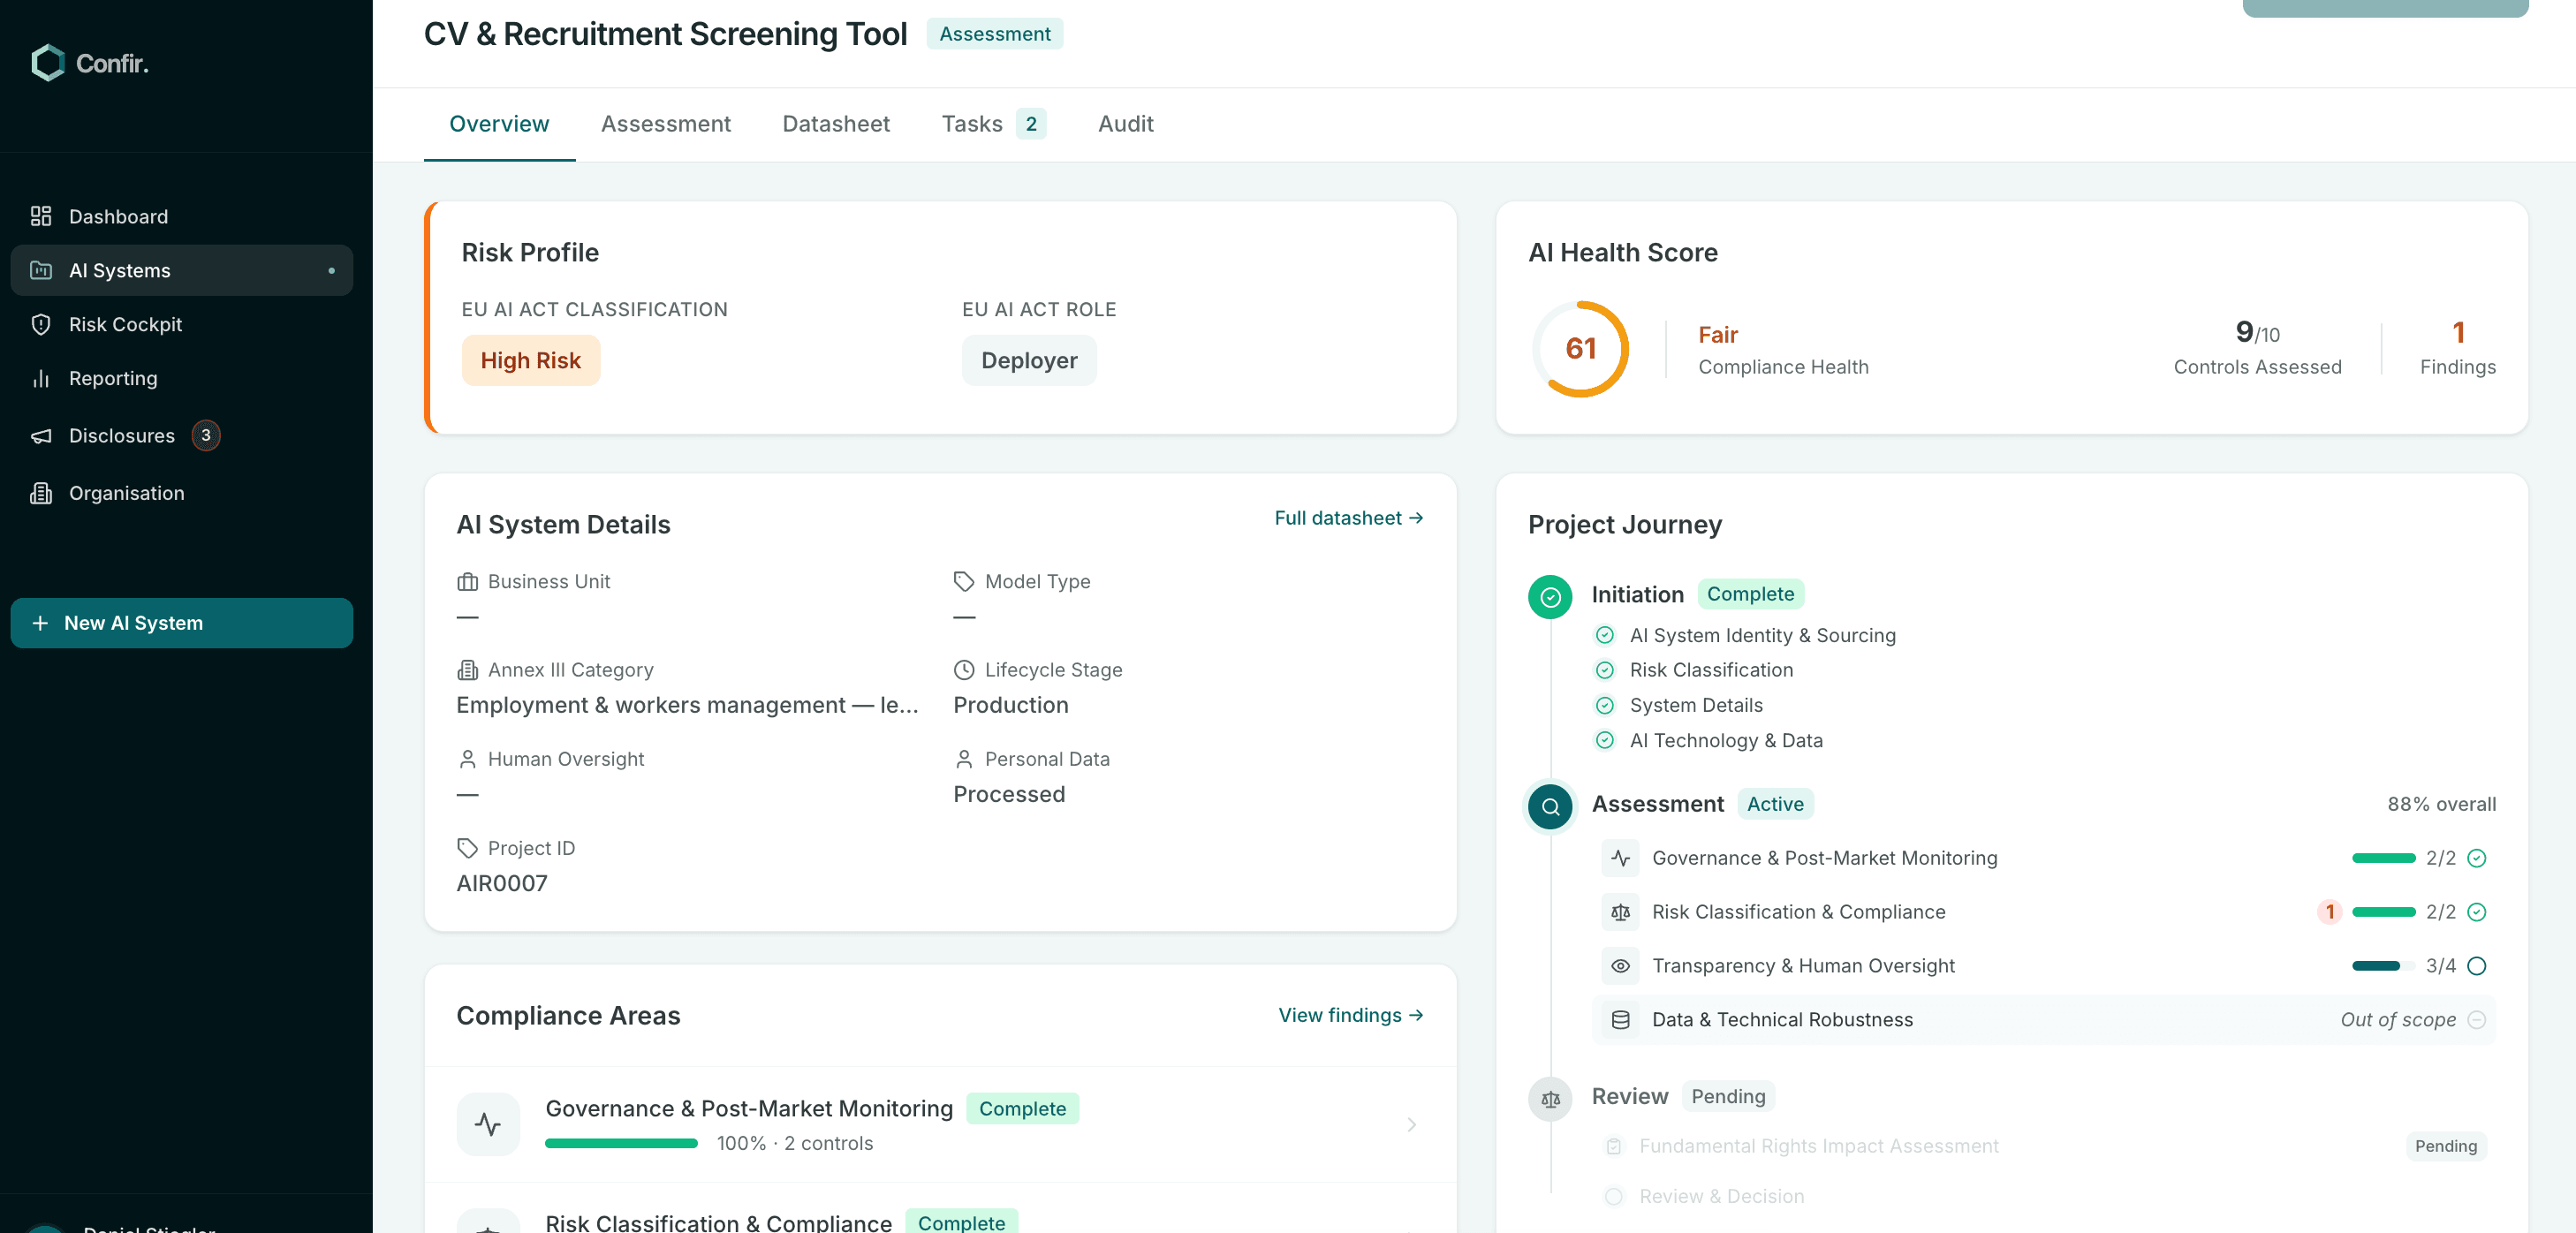
Lleva cualquier sistema de IA desde el primer alta hasta un paquete de conformidad firmado. El alta guiada recoge el sistema, el motor de reglas lo clasifica según el artículo 6 y el anexo III, y la evaluación de cuatro áreas lo conduce hasta el expediente técnico del anexo IV.
Una plataforma para cada rol y clase de riesgo de la Ley de IA de la UE.
Tus obligaciones dependen de quién eres en la cadena de suministro de IA y de cómo se clasifica tu sistema. Confir resuelve ambas cosas automáticamente: delimita los controles, identifica las brechas y genera la documentación exacta que exige tu rol de proveedor o responsable del despliegue para cada clase de riesgo.
Alto
riesgo
Limitado
riesgo
Mínimo
riesgo
Proveedor
Responsable del despliegue
Importador
Distribuidor
Entregables de documentación
Paquete de transparencia
Evaluación de impacto relativa a los derechos fundamentales
Declaración de conformidad
Documentación técnica del Anexo IV
Operativa e informes
Vigilancia poscomercialización
Exportación de auditoría para la autoridad de vigilancia
Notificación de incidentes
Registro en la base de datos de la UE
Describe tu sistema de IA una vez. El motor de reglas determina cada obligación.
Describe tu sistema de IA una vez y Confir determina qué artículos aplican, delimita los controles exactos que debes evaluar y rellena de antemano todo lo que ya puede deducir.
Confir Intelligence
Motor de reglas determinista
Clasificación automática de riesgo y rol
Artículo 6 · Anexo III
Rol en la cadena de suministro
Caso de uso, sector y rol en la cadena de suministro mapeados al Artículo 6 y al Anexo III en segundos.
Evaluaciones de cumplimiento acotadas
Delimitados de 22 obligaciones
Rellenadas automáticamente desde el alta
Solo los controles que aplican a tu sistema. Sin listas de comprobación genéricas.
Flujos guiados para cada obligación
Al artículo que implementa
EIDF · Anexo IV · DdC
Cada dato fluye a través de la evaluación y hacia tu documentación.
Cumple la Ley de IA de la UE sin consultores.
La normativa está codificada en la plataforma, así que tu equipo no tiene que interpretarla. Confir convierte la Ley de IA de la UE en pasos estructurados, controles autodelimitados y un registro de auditoría que un regulador puede verificar: sin un proyecto de consultoría de seis meses, sin caja negra de IA, sin conjeturas sobre qué obligaciones aplican.
para registrar tu primer sistema de IA
Alta guiada en 4 pasos con información útil en cada uno.
para completar una evaluación completa
Alta, clasificación, controles y revisión: de principio a fin.
artículos codificados en el motor de reglas
Más los 13 anexos: cada obligación trazada al artículo exacto que la define.
Scoped controls & obligations
Only the controls that apply to your role and risk class. Answers pre-filled from intake, gaps asked as plain questions, every high-risk duty surfaced.
Guided high-risk workflows
Every high-risk obligation walked through step by step: FRIA, Annex IV technical documentation, the Declaration of Conformity and Article 50 transparency — pre-filled and cited to the Regulation.
Risk & Findings Management
Open findings tracked by severity, routed to owners, and closed with documented remediations. Your organisation's full AI risk posture in one cockpit.
Regulatory disclosures & requests
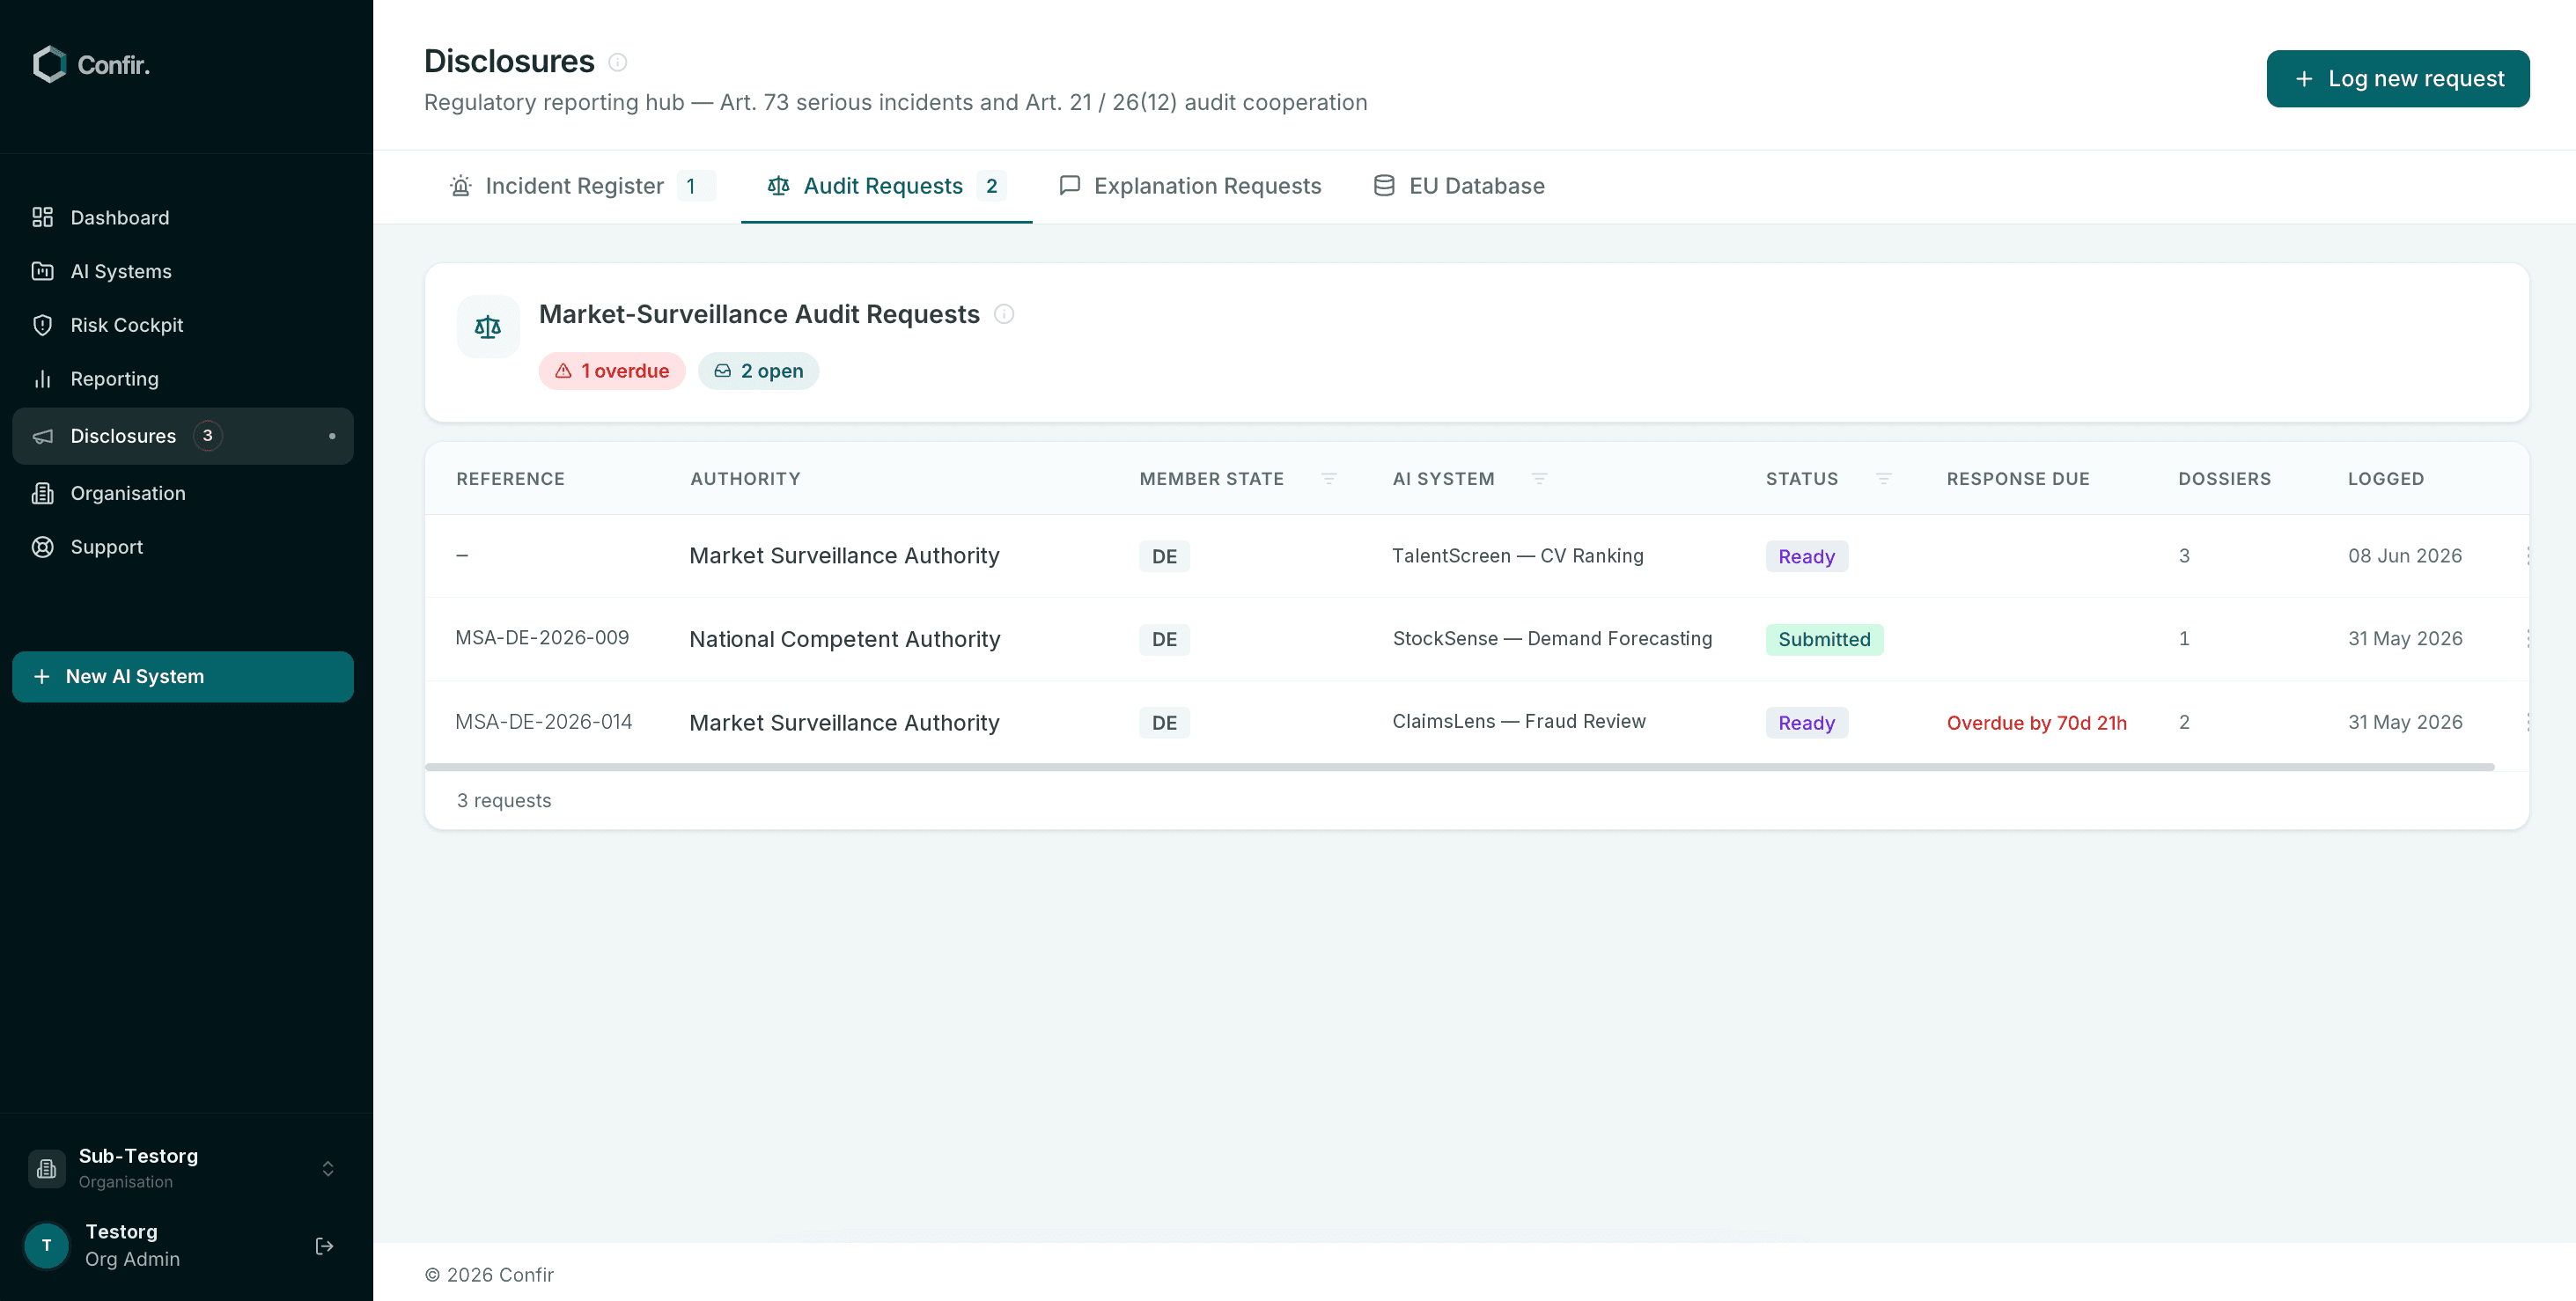
Serious incidents, market-surveillance audit requests and Article 86 explanations, filed from one Disclosures Hub — each on its own deadline clock.
Cada evaluación, estado, calificación de riesgo y hallazgo se genera mediante reglas transparentes: sin IA, sin inferencia, sin caja negra.
Explorar la plataformaRiesgos de IA: hallazgos, salud y revisiones en un único panel.
Tres miradas sobre los mismos datos en vivo: salud de los sistemas, hallazgos abiertos y revisiones poscomercialización. Pasa de una a otra sin salir de la pantalla.
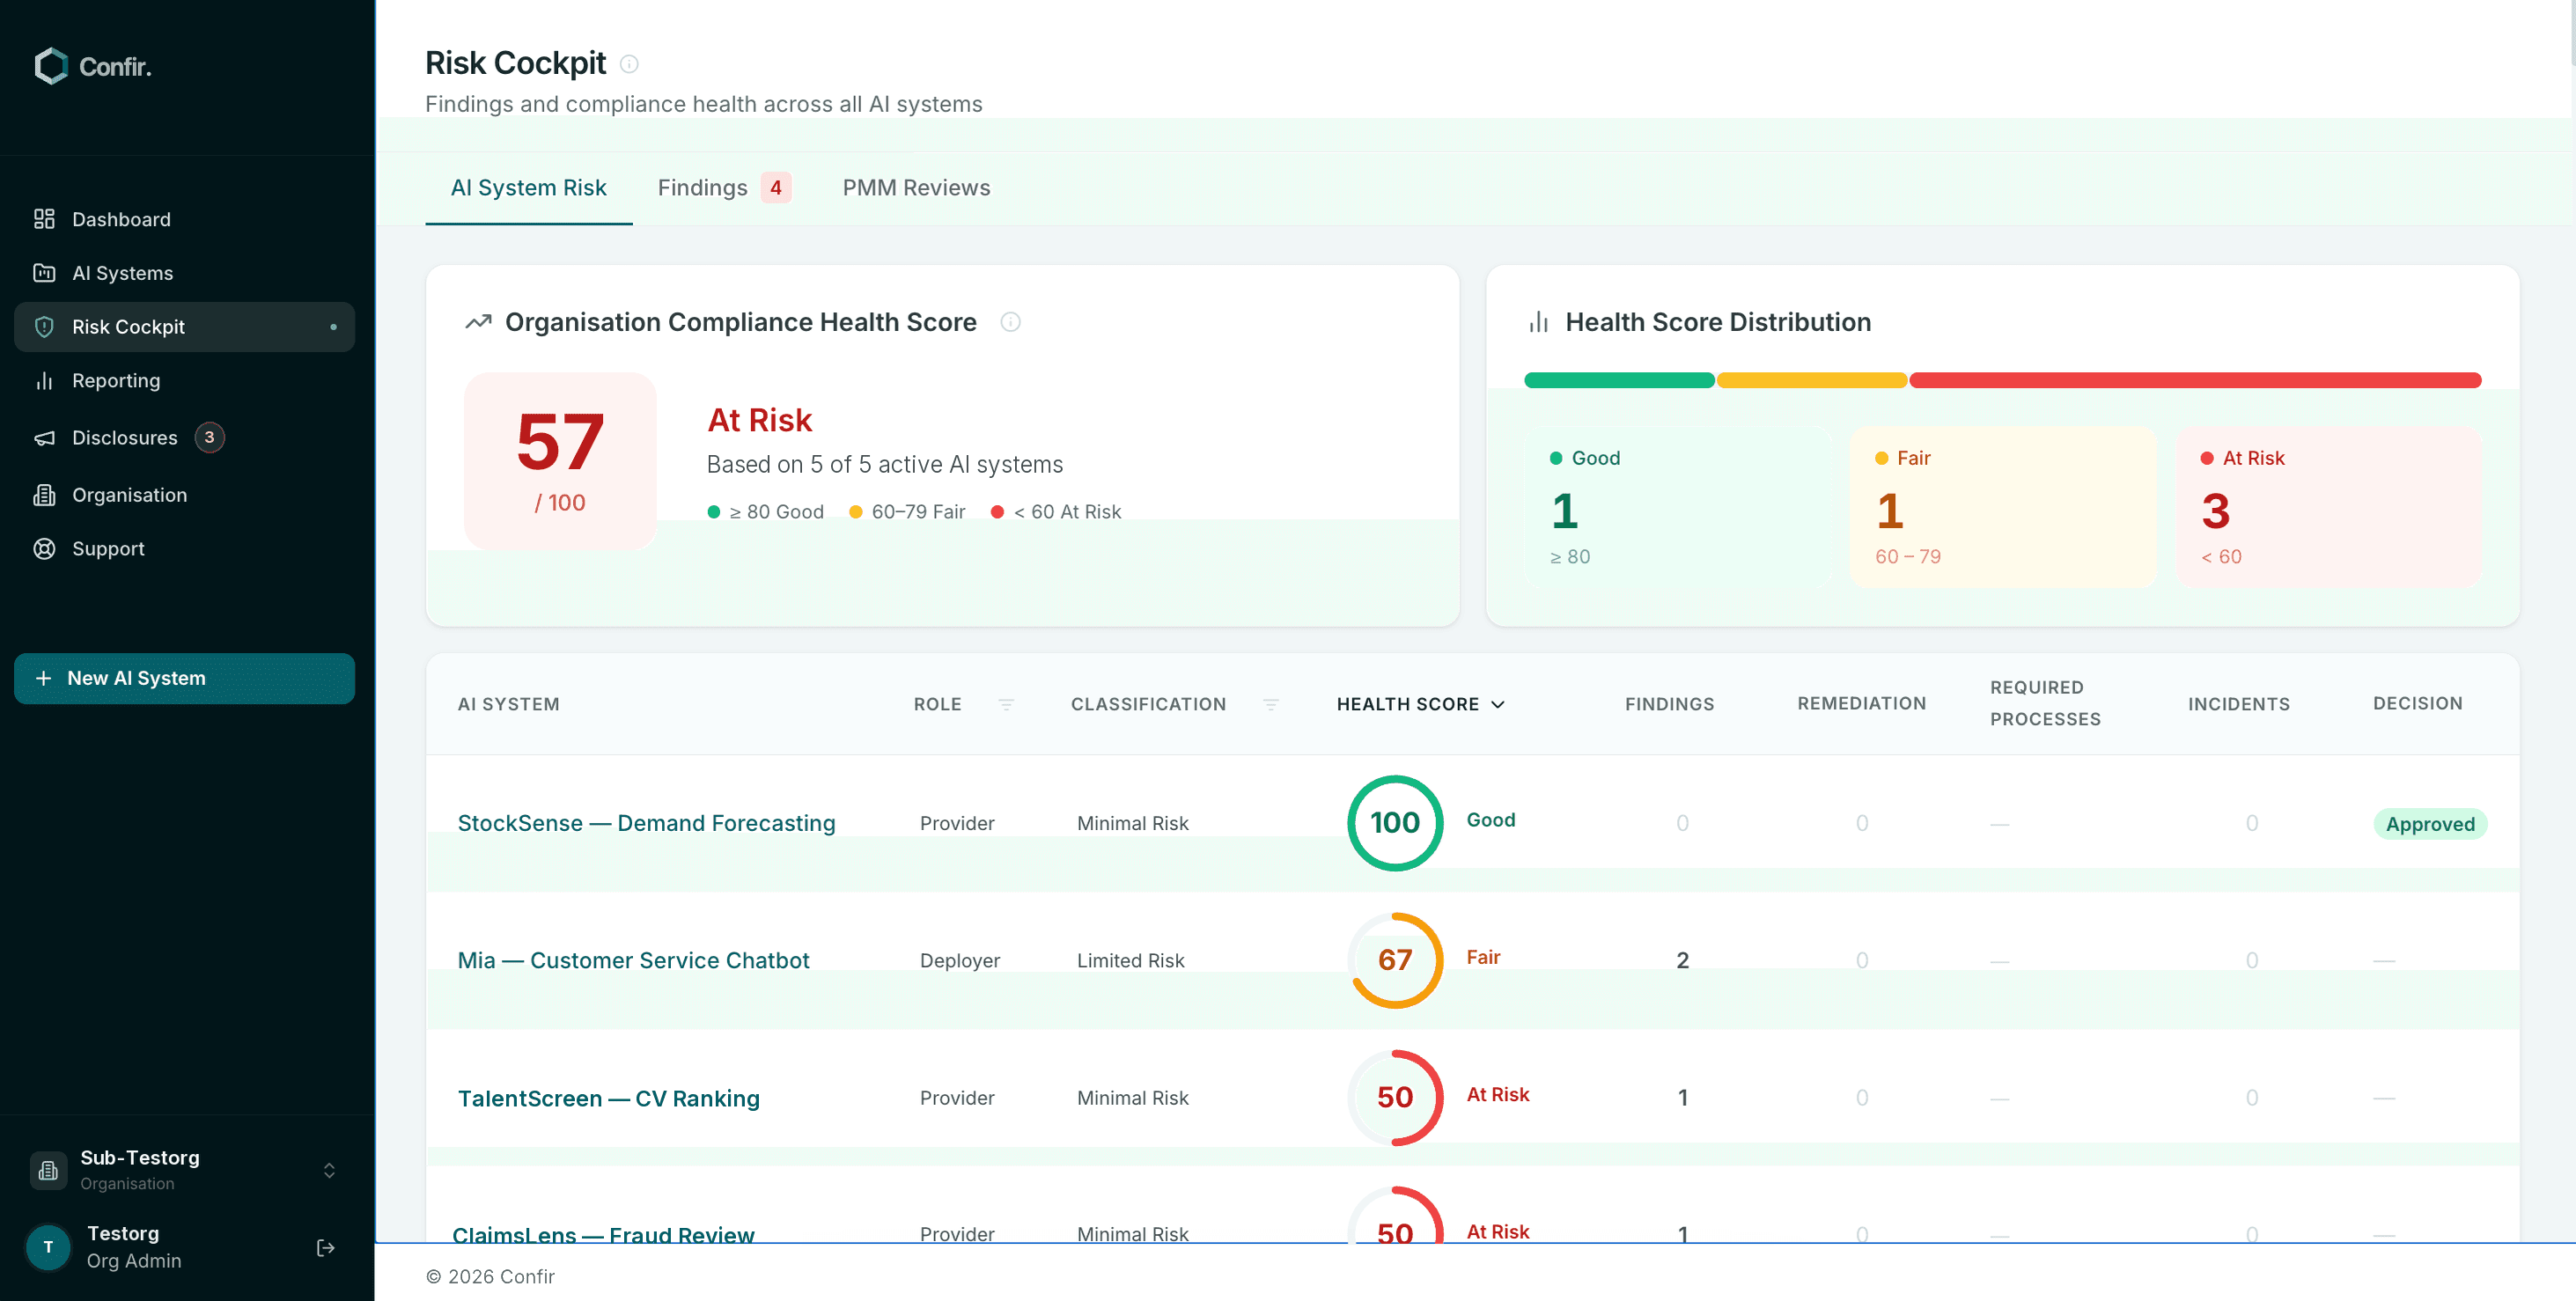
Una puntuación de salud de cumplimiento en vivo para cada sistema de IA.
Cada sistema de IA lleva una puntuación de salud de cumplimiento, agregada en una única cifra para toda la organización. Las puntuaciones se construyen a partir de hallazgos abiertos, tareas vencidas y evaluaciones desactualizadas, con código de colores para que la dirección lea la postura de un vistazo mientras los responsables de riesgos ven exactamente dónde actuar primero.
Puntuación de salud de cumplimiento de la organización
Buena
Aceptable
En riesgo
TalentMatch AI — Cribado de candidatos
Responsable del despliegue · Alto riesgo
Motor de detección de fraude en tiempo real
Responsable del despliegue · Alto riesgo
Paneles en vivo en toda tu cartera de IA.
Tamaño y cobertura de la cartera, las categorías de modelo que hay detrás de cada sistema y el estado del cumplimiento de controles en todos los dominios. Son los mismos informes en vivo que ve tu auditor el día de la inspección: sin procesos nocturnos, sin exportaciones trimestrales.
Sistemas de IA
13
Sistemas de alto riesgo
6
46 % de la cartera
Cobertura de la cartera
69%
9 de 13 sistemas evaluados
Impulsados por GPAI
10
77 % de la cartera
Tipos de sistemas de IA
Distribución de categorías de modelos en la cartera
Cumplimiento de controles por área
Estado de la evaluación en todos los dominios
Explora cada pilar en profundidad.
Seguridad de nivel empresarial,
alojada en la UE por diseño.
Aislamiento de la base de datos a nivel de fila, residencia de datos exclusivamente en la UE, registros de auditoría inmutables y control de roles granular. En Confir, la seguridad es un requisito arquitectónico, no algo añadido después.
La seguridad a nivel de fila se aplica en cada tabla. Las consultas se delimitan a tu organización mediante política de base de datos, no por lógica de aplicación, de modo que el acceso entre inquilinos queda bloqueado en la capa más baja. Las operaciones sensibles se ejecutan en el servidor, y el código del cliente nunca toca las credenciales en bruto de la base de datos.
Seguridad de nivel empresarial, alojada en la UE por diseño.
Aislamiento de la base de datos a nivel de fila, residencia de datos exclusivamente en la UE, registros de auditoría inmutables y control de roles granular. En Confir, la seguridad es un requisito arquitectónico, no algo añadido después.
Visita el Trust HubPreguntas frecuentes, respuestas honestas.
¿No encuentras lo que buscas? Consulta nuestro Centro de soporte o ponte en contacto directamente: normalmente respondemos en un día laborable.
Evalúa tu primer sistema de IA con Confir hoy mismo.
Crea tu cuenta, añade tu primer sistema de IA y genera una evaluación completa de la Ley de IA de la UE con documentación de conformidad firmada, en días, no en meses.