Ihre EU-AI-Act-Compliance auf einer Plattform.
Die Plattform für die Compliance mit der KI-Verordnung: Erfassen, klassifizieren, bewerten und dokumentieren Sie alle Ihre KI-Systeme.
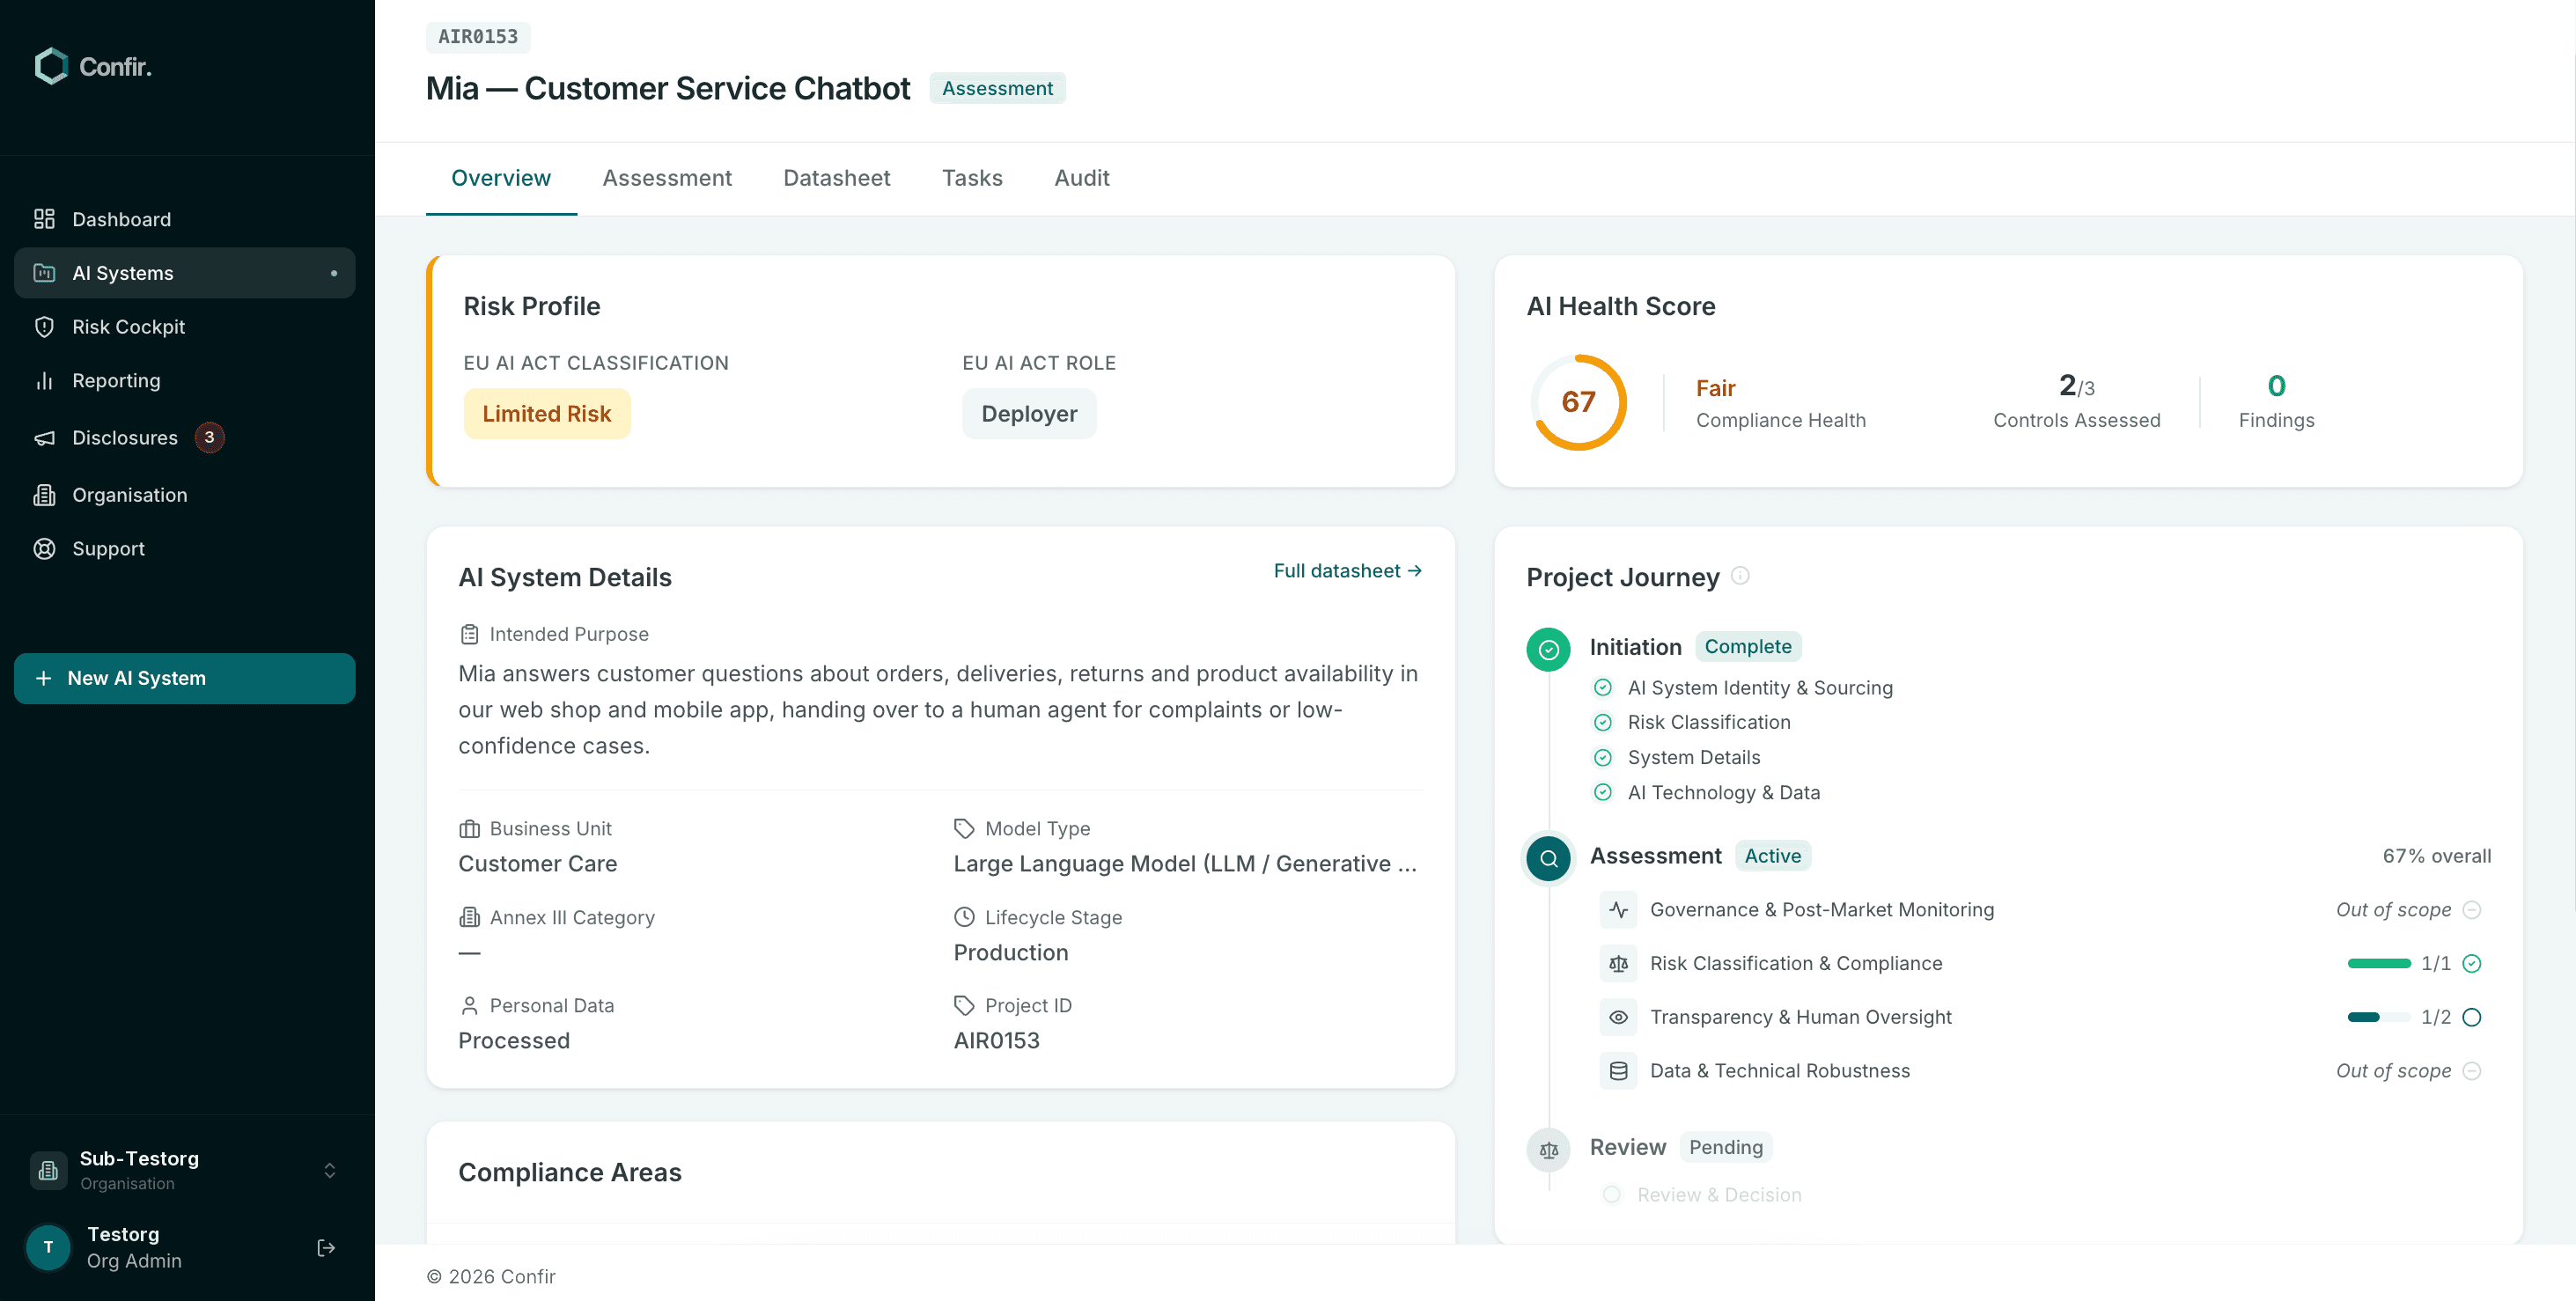
Vier Module für Ihre Pflichten nach dem EU AI Act.
Ein zentrales Register – jede Feststellung mit dem Artikel, auf dem sie beruht.
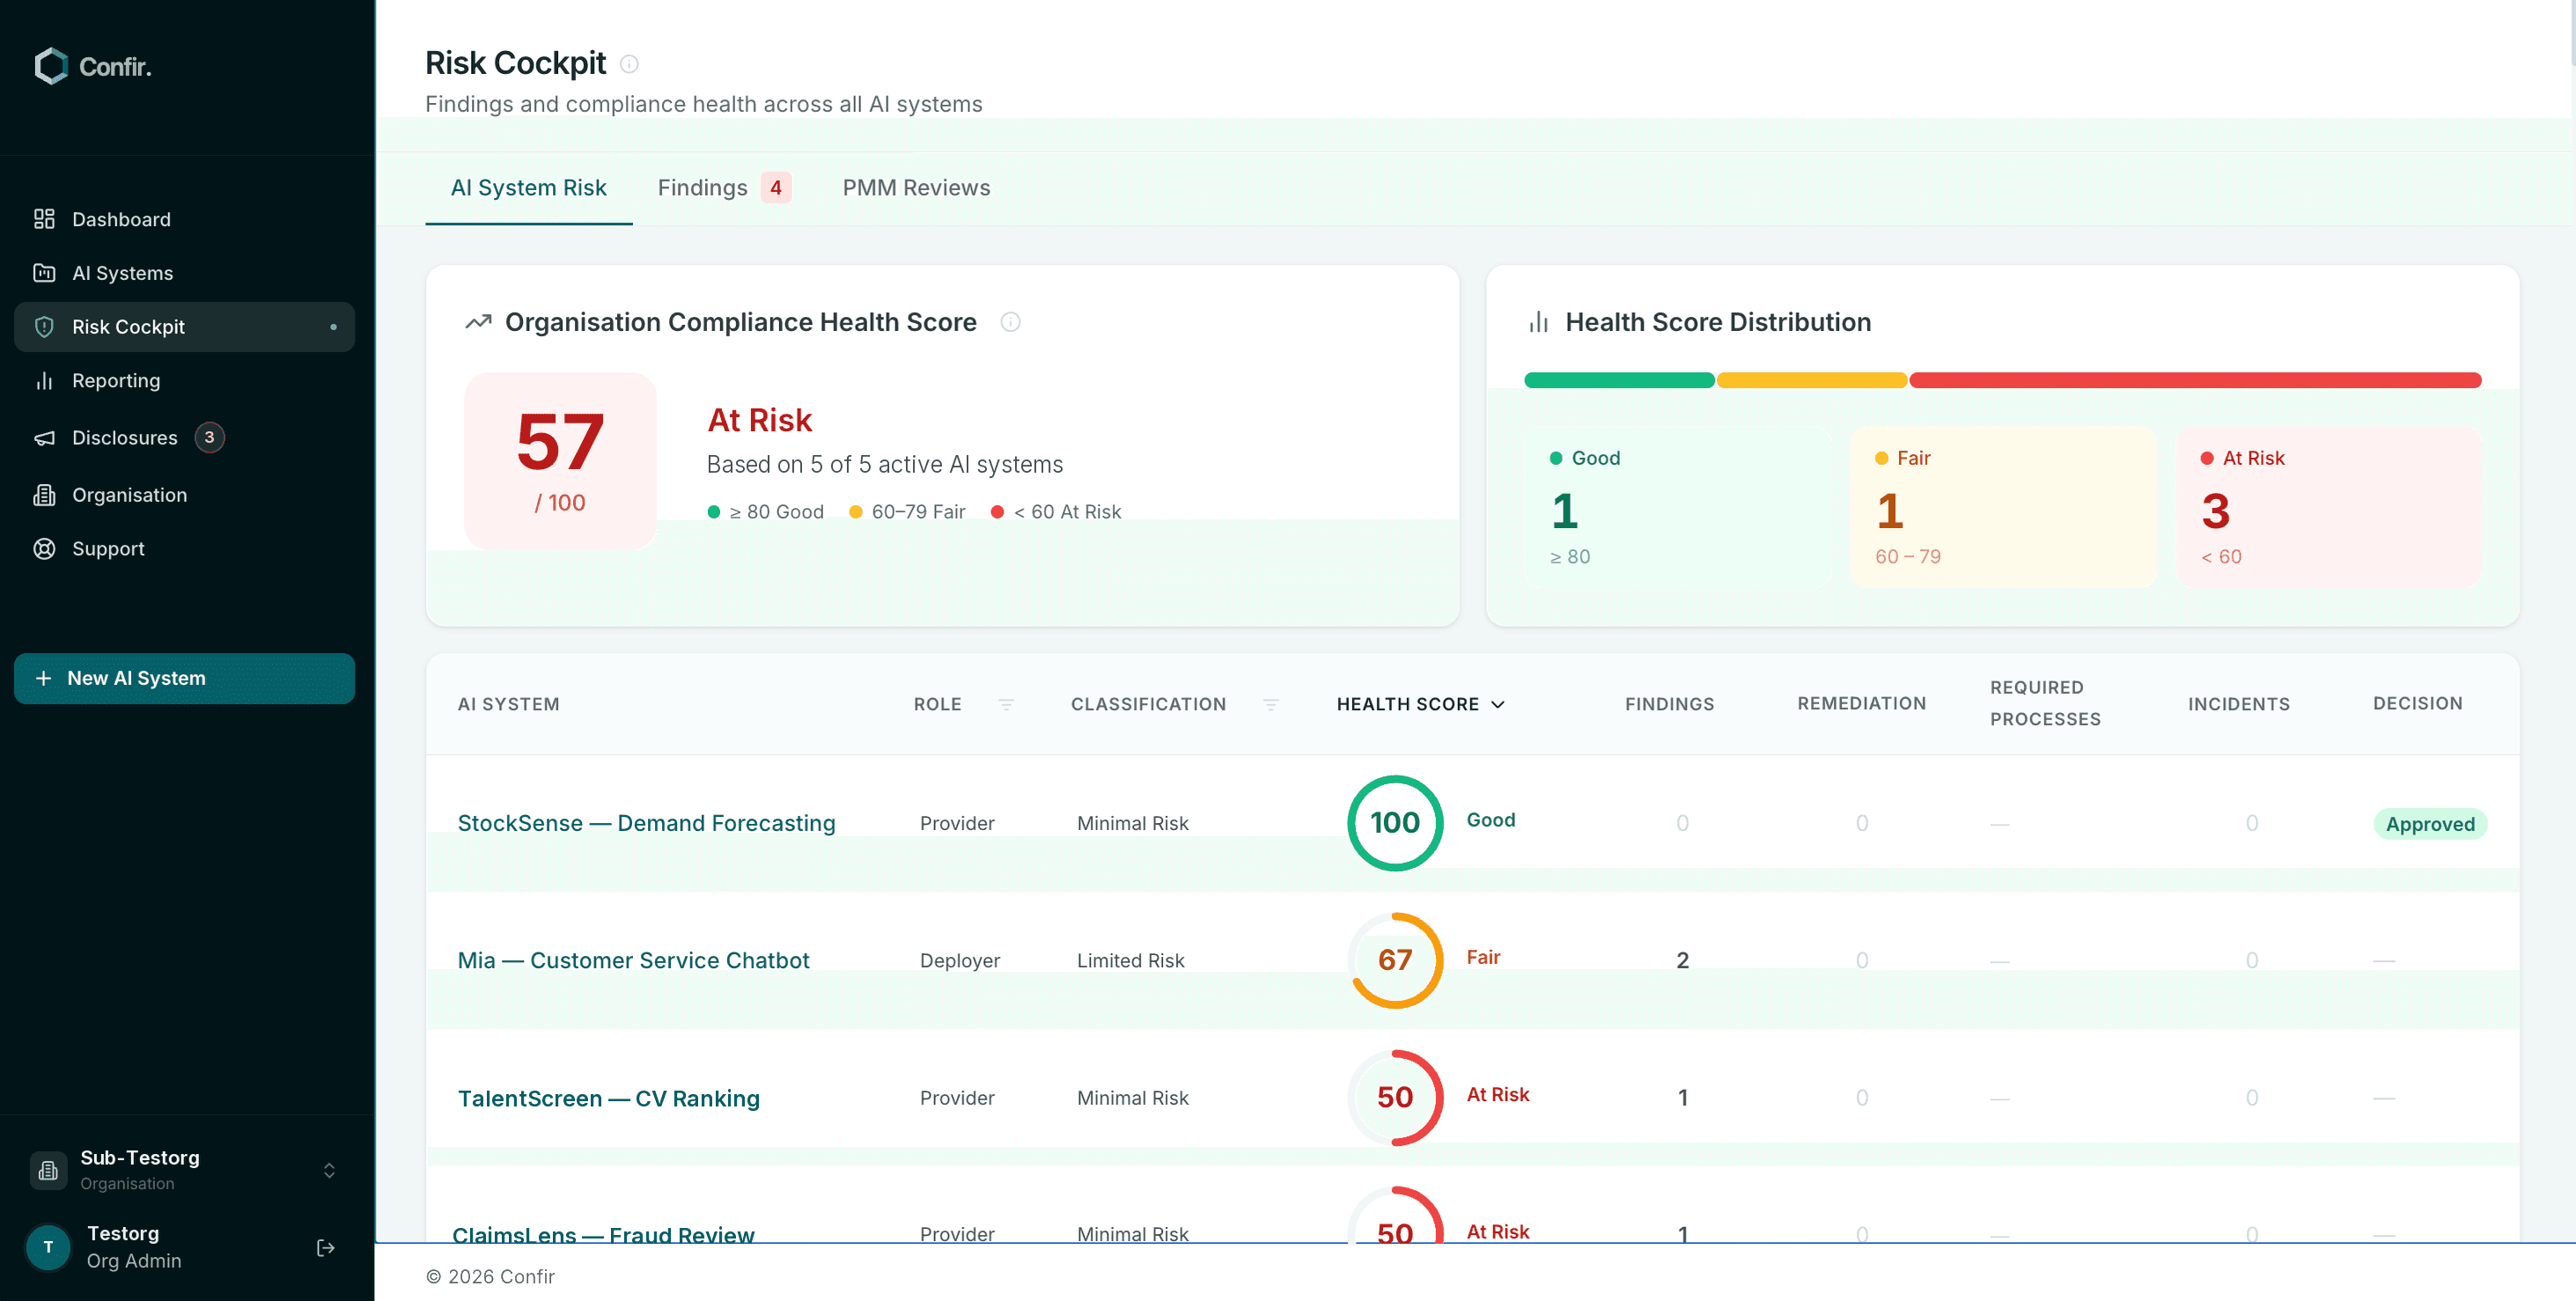
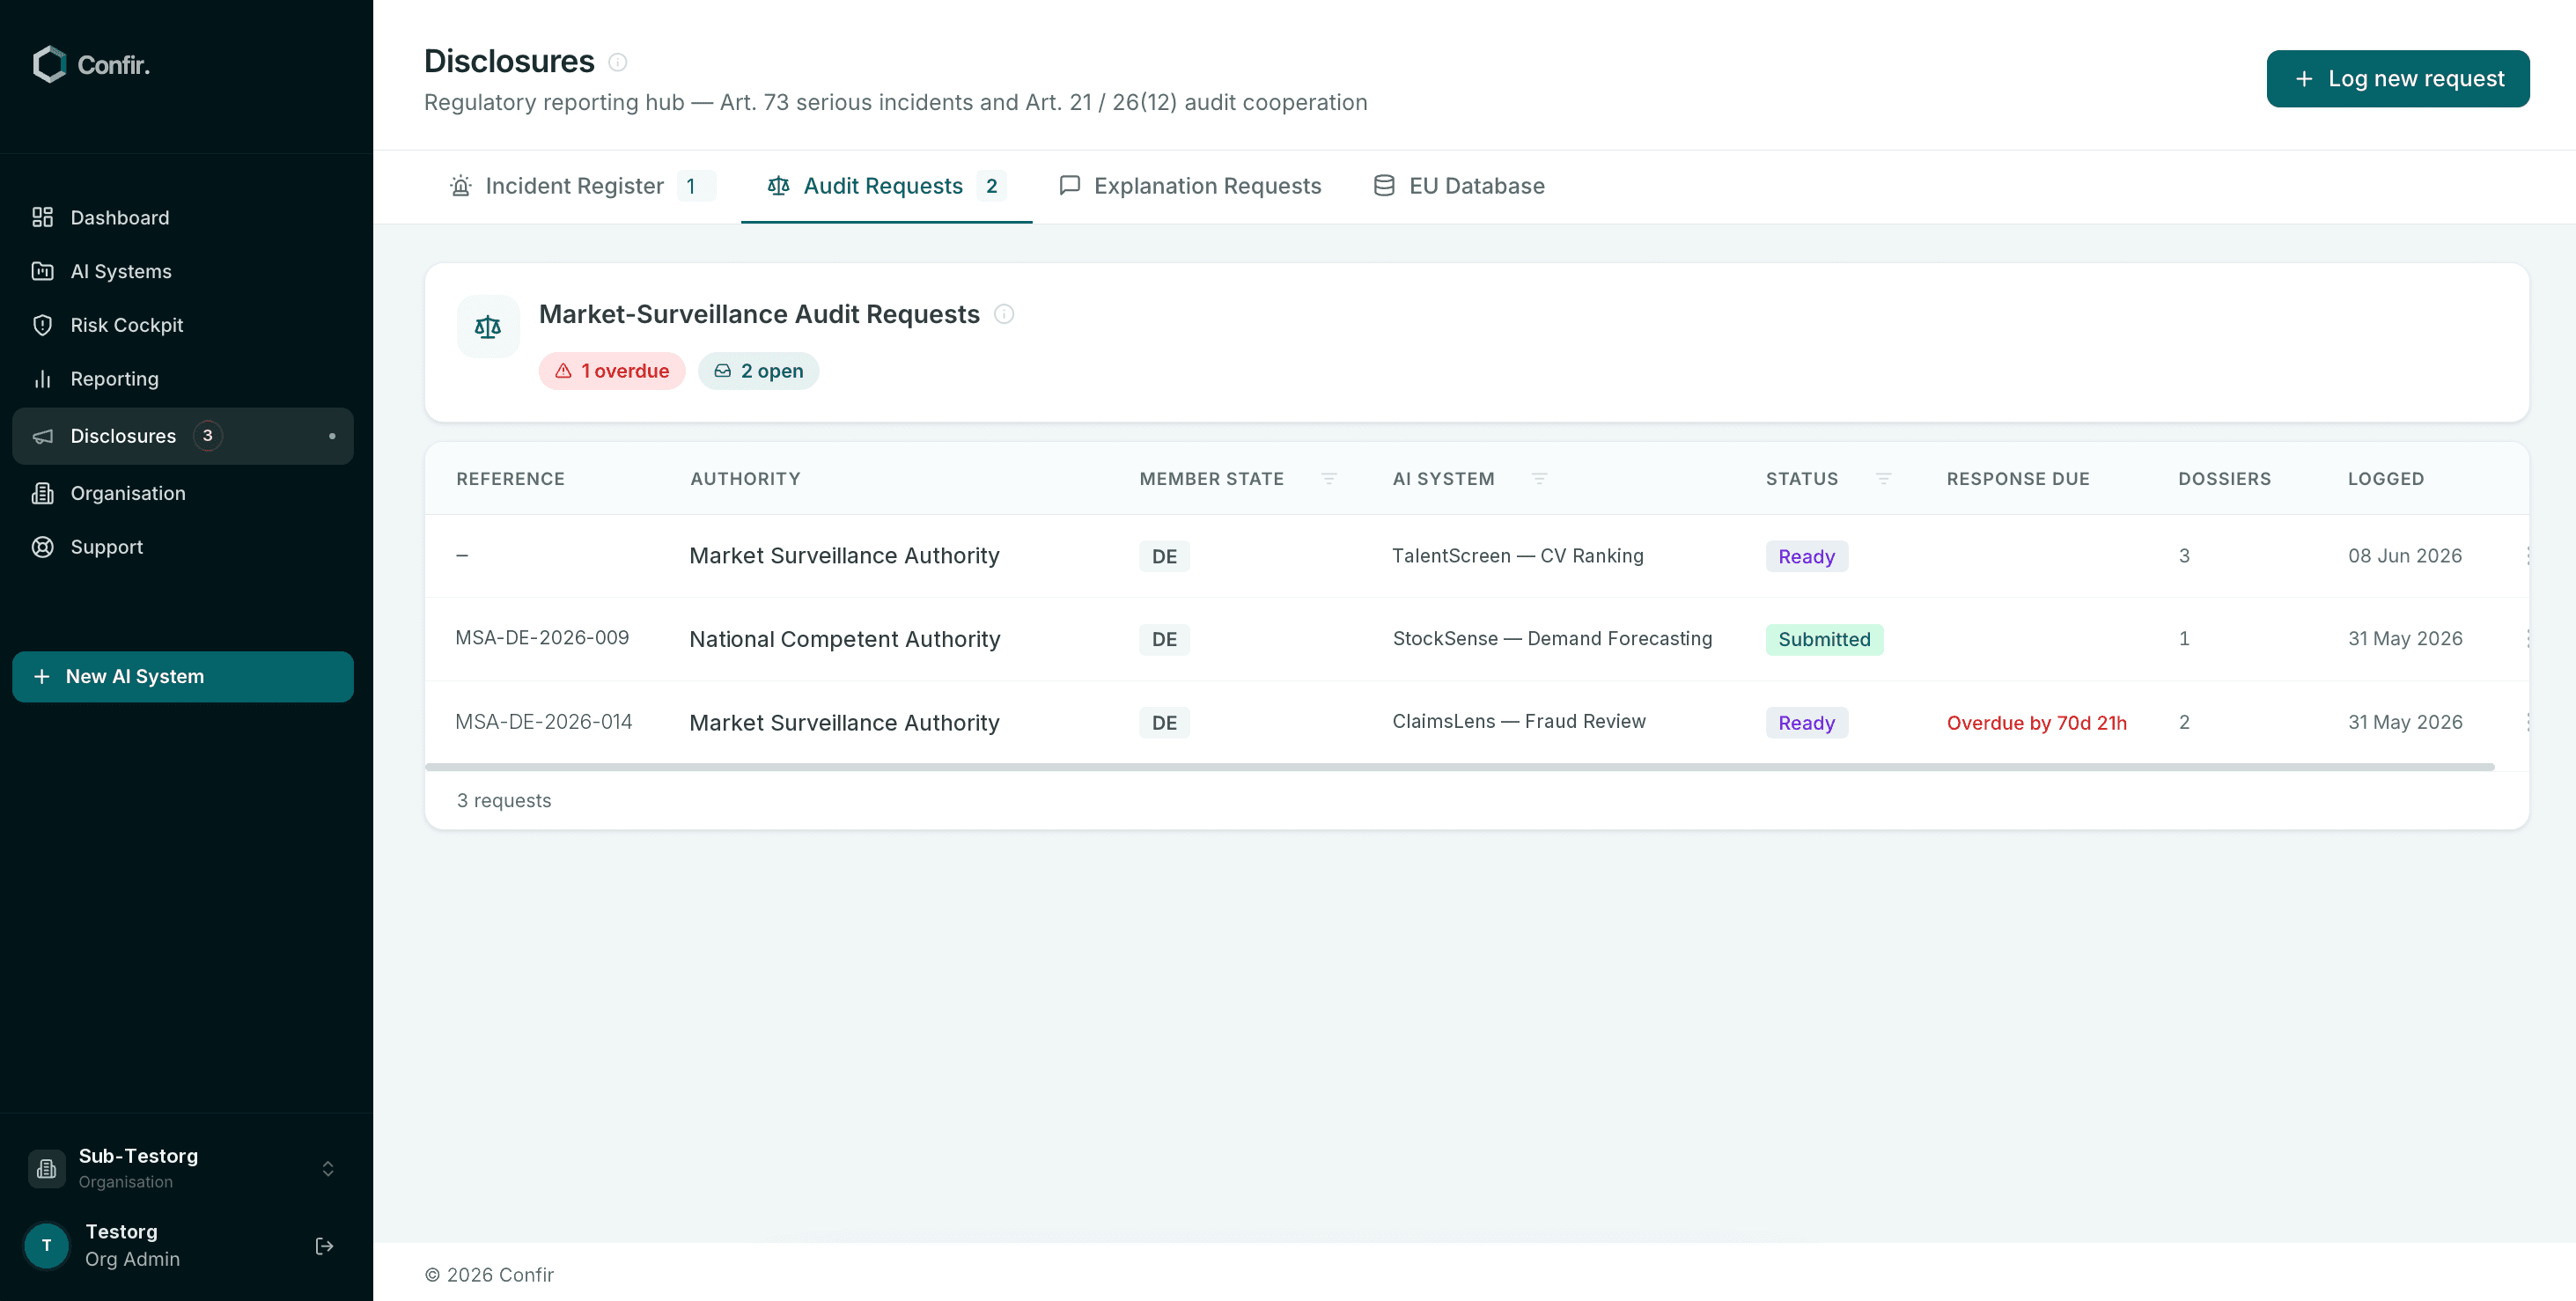
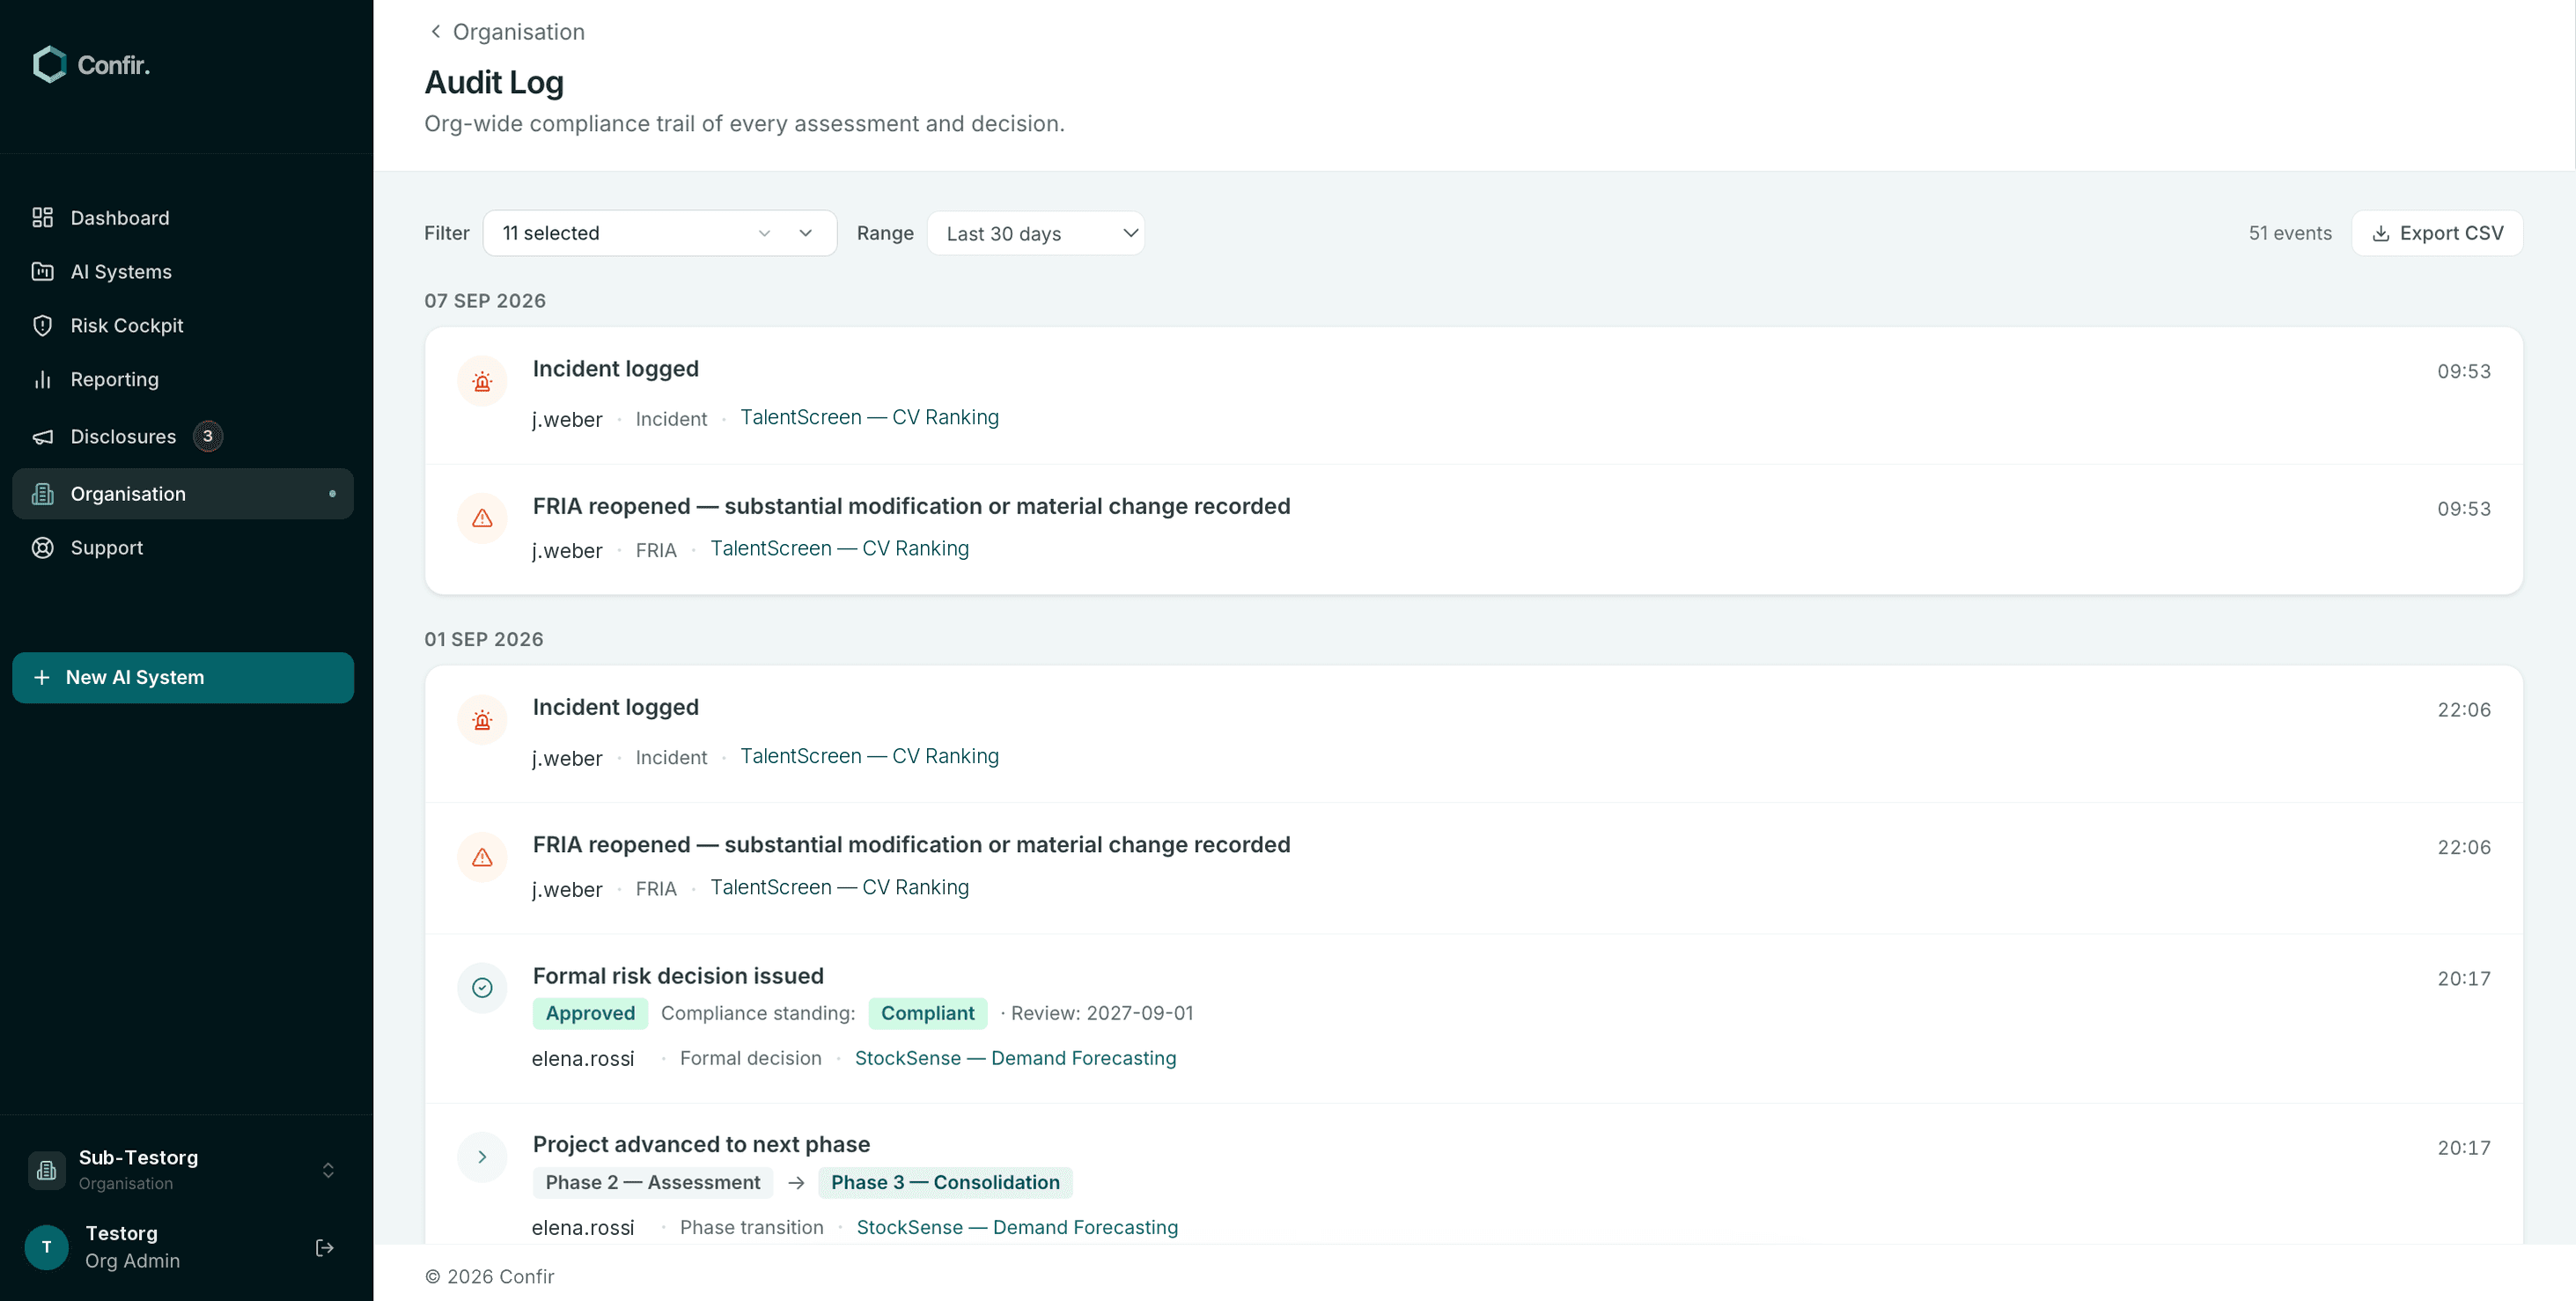
Compliance-Workflows
Bringt jedes KI-System von der ersten Erfassung bis zum unterzeichneten Konformitätspaket. Die geführte Erfassung bildet das System ab, die Regel-Engine stuft es nach Art. 6 und Anhang III ein, und die eingegrenzte Bewertung in vier Bereichen führt bis zur technischen Dokumentation nach Anhang IV.
Jede Rolle, jede Risikoklasse: eine Plattform.
Ihre Pflichten nach der KI-Verordnung hängen davon ab, welche Rolle Sie in der KI-Lieferkette haben und wie Ihr System eingestuft ist. Confir klärt beides automatisch – grenzt die Kontrollen ein, deckt Lücken auf und erstellt genau die Dokumentation, die Ihre Rolle als Anbieter oder Betreiber für jede Risikoklasse verlangt.
Hohes
Risiko
Begrenztes
Risiko
Minimales
Risiko
Anbieter
Betreiber
Einführer
Händler
Dokumentation
Transparenzpaket
Grundrechte-Folgenabschätzung
EU-Konformitätserklärung
Technische Dokumentation (Anhang IV)
Betrieb & Reporting
Überwachung nach Markteinführung
Dossier für die Marktüberwachungsbehörde
Meldung von Vorfällen
Registrierung in der EU-Datenbank
Einmal beschreiben. Die Regel-Engine ermittelt jede Pflicht.
Beschreiben Sie Ihr KI-System einmal, und Confir bestimmt, welche Artikel gelten, wählt genau die Kontrollen aus, die Sie bewerten müssen, und füllt alles vor, was sich bereits ableiten lässt.
Confir Intelligence
Deterministische Regel-Engine
Automatische Risiko- und Rolleneinstufung
Art. 6 · Anhang III
Rolle in der Lieferkette
Anwendungsfall, Branche und Rolle in der Lieferkette in Sekunden Artikel 6 und Anhang III zugeordnet.
Automatisch eingegrenzte Bewertungen
Aus 22 Pflichten abgeleitet
Automatisch aus der Erfassung
Nur die Kontrollen, die für Ihr System gelten. Keine generischen Compliance-Checklisten.
Geführte Abläufe für jede Pflicht
Mit dem Artikel, den er umsetzt
FRIA · Anhang IV · EU-Konformitätserklärung
Jeder Datenpunkt fließt durch die Bewertung bis in Ihre Dokumentation.
Den EU AI Act im eigenen Team umsetzen – ohne Berater.
Die KI-Verordnung ist in der Plattform als Regelwerk hinterlegt – Ihr Team muss sie nicht selbst auslegen. Confir übersetzt den EU AI Act in strukturierte Schritte, automatisch zugeordnete Kontrollen und ein Audit-Protokoll, das eine Behörde prüfen kann – kein sechsmonatiges Beratungsprojekt, keine Blackbox-KI, kein Rätselraten, welche Pflichten gelten.
bis zur Registrierung Ihres ersten KI-Systems
Geführte Erfassung in vier Schritten, mit Erläuterungen zu jeder Frage.
bis zur vollständigen Bewertung
Erfassung, Einstufung, Kontrollen und Prüfung – durchgängig.
Artikel in der Regel-Engine abgebildet
Dazu alle 13 Anhänge – jede Pflicht auf den genauen Artikel des EU AI Act zurückgeführt.
Eingegrenzte Kontrollen und Pflichten
Nur die Kontrollen, die für Ihre Rolle und Risikoklasse gelten. Antworten aus der Erfassung vorausgefüllt, Lücken als klare Fragen, jede Hochrisiko-Pflicht sichtbar.
Geführte Hochrisiko- Workflows
Jede Hochrisiko-Pflicht Schritt für Schritt: Grundrechte-Folgenabschätzung, technische Dokumentation nach Anhang IV, EU-Konformitätserklärung und Transparenz nach Art. 50 – vorausgefüllt und mit Fundstelle in der Verordnung.
Risiken und Feststellungen steuern
Offene Feststellungen nach Schweregrad geordnet, Verantwortlichen zugewiesen und mit dokumentierten Abhilfemaßnahmen abgeschlossen. Das gesamte KI-Risikobild Ihrer Organisation in einem Cockpit.
Meldungen und Behördenanfragen
Schwerwiegende Vorfälle, Anfragen der Marktüberwachungsbehörde und Erläuterungsanfragen nach Art. 86 – an einem Ort im Bereich „Meldungen“, jede mit eigener Frist.
Jede Bewertung, jeder Status, jede Risikoeinstufung, jede Feststellung folgt transparenten Regeln – keine KI, keine Inferenz, keine Blackbox.
Plattform entdeckenKI-Risiken: Feststellungen und Prüfungen in einem Cockpit.
Drei Blickwinkel auf dieselben Live-Daten – Systemzustand, offene Feststellungen und Prüfungen nach Markteinführung. Wechseln Sie zwischen ihnen, ohne die Ansicht zu verlassen.
Ein Live-Compliance-Score für jedes KI-System.
Jedes KI-System hat einen Compliance-Score, zusammengefasst zu einer organisationsweiten Kennzahl. Die Scores ergeben sich aus offenen Feststellungen, überfälligen Aufgaben und veralteten Bewertungen und sind farblich codiert – so erfasst die Geschäftsleitung die Lage auf einen Blick, während Risikomanager genau sehen, wo sie zuerst handeln müssen.
Compliance-Score der Organisation
Gut
Mittel
Gefährdet
TalentMatch AI – Kandidaten-Screening
Betreiber · Hohes Risiko
Echtzeit-Betrugserkennung
Betreiber · Hohes Risiko
Live-Dashboards für Ihr gesamtes KI-Portfolio.
Portfoliogröße und Abdeckung, die Modellkategorien hinter jedem System und wie weit die Kontrollen in jedem Bereich erfüllt sind. Dasselbe Live-Reporting, das Ihr Prüfer am Prüfungstag sieht – keine nächtliche Stapelverarbeitung, kein Quartalsexport.
KI-Systeme
13
Hochrisiko-Systeme
6
46 % des Portfolios
Portfolio-Abdeckung
69%
9 von 13 Systemen bewertet
Auf GPAI-Modellen basierend
10
77 % des Portfolios
KI-Systemtypen
Verteilung der KI-Modellkategorien im Portfolio
Kontroll-Compliance nach Bereich
Bewertungsstatus über alle Bereiche
Sicherheit auf Enterprise-Niveau,
in der EU gehostet.
Datenbankisolation auf Zeilenebene, Datenhaltung in der EU, nur ergänzbare Audit-Protokolle und granulare Rollenrechte. Sicherheit ist bei Confir eine Anforderung an die Architektur, kein nachträglicher Zusatz.
Row-Level-Security wird auf jeder Tabelle durchgesetzt. Abfragen sind per Datenbank-Policy auf Ihre Organisation beschränkt – nicht per Anwendungslogik –, sodass mandantenübergreifender Zugriff auf der untersten Ebene blockiert ist. Sensible Vorgänge laufen serverseitig, und Client-Code kommt nie mit Datenbank-Zugangsdaten in Berührung.
Sicherheit auf Enterprise-Niveau, in der EU gehostet.
Datenbankisolation auf Zeilenebene, Datenhaltung in der EU, nur ergänzbare Audit-Protokolle und granulare Rollenrechte. Sicherheit ist bei Confir eine Anforderung an die Architektur, kein nachträglicher Zusatz.
Zum Trust HubHäufige Fragen, offen beantwortet.
Nicht gefunden, was Sie suchen? Stöbern Sie in unserem Support-Center oder melden Sie sich direkt – wir antworten in der Regel innerhalb eines Werktags.
Bewerten Sie Ihr erstes KI-System mit Confir.
Legen Sie Ihr Konto an, erfassen Sie Ihr erstes KI-System und erstellen Sie eine vollständige Bewertung nach dem EU AI Act mit unterzeichneter Konformitätsdokumentation – in Tagen statt Monaten.